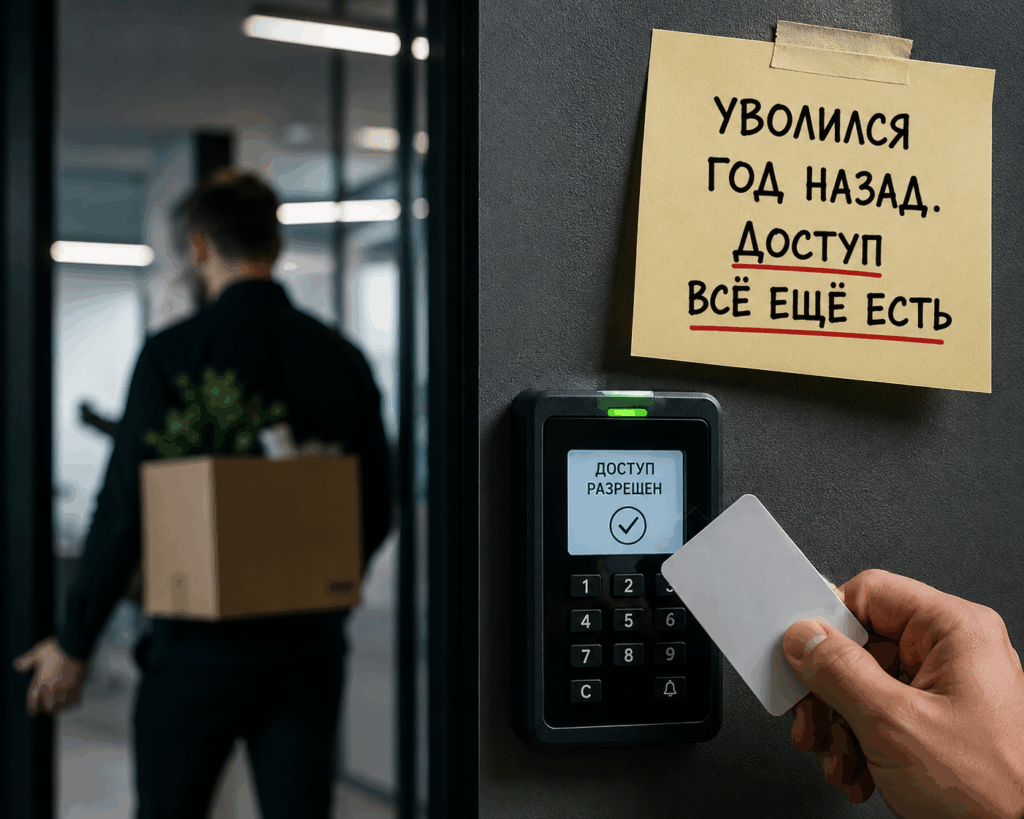
В СКУД часто опасны не хакеры и не сложные схемы.
Гораздо чаще проблема проще: человеку когда-то выдали пропуск, а потом забыли его заблокировать.
Стажёр вышел на один день. Подрядчик приходил на монтаж. Клининговой компании выдали карту “временно”. Сотрудник уволился. Арендатор съехал. Кто-то потерял пропуск, но “вроде потом нашёл”.
И все эти люди могут продолжать “жить” в системе.
Формально человек уже не имеет отношения к объекту. Но фактически его карта всё ещё открывает дверь, ворота, склад, подсобку или служебную зону.
Почему это проблема
Для офиса активный старый пропуск — это доступ к кабинетам, документам, технике, серверному шкафу и внутренним помещениям.
Для склада — к воротам, зоне хранения, погрузке и товару.
Для ПВЗ или магазина — к подсобке, заказам, кассовой зоне и служебным помещениям.
И если что-то происходит, начинается не нормальный разбор, а поиск ответов:
— чей это пропуск;
— почему он активен;
— кто его выдавал;
— почему у него был доступ в эту зону;
— почему в журнале написано “Пользователь 004”, а не реальное имя;
— кто должен был отключить доступ после увольнения, переезда или завершения работ.
То есть проблема не только в том, что человек может пройти на объект. Проблема ещё и в том, что после инцидента сложно понять, кто именно проходил и почему система это разрешила.
СКУД — это не просто считыватель у двери
СКУД — это система контроля и управления доступом.
Но в реальной эксплуатации её часто воспринимают слишком упрощённо: карта приложилась, дверь открылась — значит, всё работает.
На самом деле это только внешняя часть системы.
СКУД должен показывать:
— кто имеет доступ;
— куда имеет доступ;
— на каком основании;
— на какой срок;
— когда человек проходил;
— через какую дверь или точку доступа;
— кто отвечает за выдачу и блокировку пропуска.
Если этих данных нет или они неактуальны, СКУД превращается в электронную связку ключей, где со временем никто не помнит, кому что выдавали.
Где чаще всего остаются лишние доступы
Старые и забытые доступы чаще всего остаются у:
— стажёров;
— сотрудников на испытательном сроке;
— подрядчиков;
— клининговых компаний;
— курьеров и временного персонала;
— бывших сотрудников;
— бывших арендаторов;
— сотрудников, которые перешли в другой отдел;
— людей, которым выдали пропуск “на пару дней”;
— пользователей, заведённых в системе как “Пользователь 1”, “Карта 004” или “Гость”.
Особенно часто это происходит на объектах, где нет одного ответственного за базу СКУД.
HR думает, что доступы отключает администратор. Администратор думает, что руководитель. Руководитель уверен, что карту забрали при увольнении. В итоге человек уже давно не работает, а его пропуск всё ещё активен.
Как должен выглядеть минимальный порядок в СКУД
Минимум порядка в системе контроля доступа должен быть таким:
— у каждого сотрудника свой пропуск;
— временный доступ выдаётся на конкретный срок и автоматически блокируется;
— уволенных исключают из базы в день увольнения;
— потерянные карты блокируют сразу, а не после “может, ещё найдётся”;
— идентификаторы привязаны к реальным именам, а не к “Пользователю 1”;
— доступы разделены по зонам: офис, склад, касса, серверная, ворота;
— журнал событий периодически проверяют, а не открывают впервые после проблемы;
— после смены арендатора, ремонта, переезда или смены подрядчика делают ревизию всех пользователей.
Это не сложная бюрократия. Это базовая гигиена доступа.
Почему журнал событий важен
Журнал событий — одна из главных функций СКУД.
Он должен показывать, кто, когда и куда проходил. Но для этого в системе должны быть нормальные данные.
Если в журнале указано “Пользователь 004”, пользы от такой записи немного. Формально событие есть, но разобраться сложнее.
Правильный журнал помогает быстро понять:
— кто открыл дверь;
— в какое время был проход;
— через какую точку доступа;
— была ли попытка прохода без разрешения;
— кто проходил вне рабочего графика;
— не используется ли один пропуск несколькими людьми;
— есть ли активность по старым или временным картам.
Журнал доступа нужен не “для красоты” и не только после происшествия. Его стоит периодически просматривать, особенно на объектах с текучкой, подрядчиками, сменами и арендованными помещениями.
Чем опасны общие пропуска
Один из самых частых источников путаницы — общий пропуск.
Например:
— “карта для уборки”;
— “пропуск для склада”;
— “гостевая карта”;
— “карта на ресепшене”;
— “карта для подрядчиков”;
— “карта на всякий случай”.
Проблема в том, что такой пропуск почти не даёт персональной ответственности.
Если он открывал дверь, но им пользовались разные люди, потом сложно понять, кто именно был на объекте.
Общий пропуск удобен в моменте, но слаб с точки зрения режима доступа. Если без него нельзя обойтись, у него должны быть ограничения: зона, время действия, ответственный и понятная выдача под запись.
Когда обязательно делать ревизию пользователей СКУД
Ревизию пользователей СКУД стоит проводить не только после инцидента.
Её нужно делать:
— после увольнений;
— после смены арендатора;
— после завершения работ подрядчика;
— после ремонта или переезда;
— после потери пропуска;
— после изменения должностей и зон доступа;
— после смены клининговой компании;
— после открытия новой зоны склада или офиса;
— регулярно по графику, даже если “ничего не случилось”.
Для небольшого офиса это может быть простая ежемесячная проверка списка пользователей. Для склада, производства или объекта с большим количеством персонала — более строгий регламент.
Как понять, что в СКУД уже есть риск
Проверьте систему по простым признакам.
Есть риск, если:
— в базе есть “Пользователь 1”, “Карта 002”, “Гость” без понятной расшифровки;
— пропуска не привязаны к реальным людям;
— уволенных отключают “когда руки дойдут”;
— временные карты не имеют срока действия;
— один пропуск используют несколько человек;
— подрядчикам дают постоянный доступ;
— склад, касса, серверная и офис открываются одной и той же картой;
— журнал событий никто не смотрит;
— после смены арендатора доступы не пересматривали;
— никто точно не знает, кто отвечает за блокировку пропусков.
Если нашли хотя бы несколько пунктов — СКУД стоит привести в порядок.
Что делать бизнесу
Начните с простого:
- Выгрузите список всех пользователей СКУД.
- Удалите или заблокируйте тех, кто уже не работает, не арендует помещение или завершил работы.
- Переименуйте обезличенные карты в реальные имена.
- Ограничьте временные пропуска по сроку действия.
- Разделите доступы по зонам.
- Назначьте ответственного за выдачу и блокировку пропусков.
- Проверьте журнал событий за последние недели.
- Введите правило: увольнение, завершение работ или смена арендатора = ревизия доступа.
Это базовые действия, которые часто закрывают больше рисков, чем покупка нового оборудования.
Главный вывод
Бывший сотрудник, стажёр, подрядчик или бывший арендатор не должен оставаться действующим ключом к вашему объекту.
СКУД работает нормально не тогда, когда дверь открывается по карте.
СКУД работает нормально тогда, когда понятно:
— кто имеет доступ;
— куда имеет доступ;
— на каком основании;
— на какой срок;
— кто отвечает за отключение;
— что видно в журнале событий.
Проверьте список пользователей в СКУД.
Иногда там можно найти людей, которые давно уволились, съехали, закончили работы или были на объекте всего один день.
А доступ у них всё ещё есть.